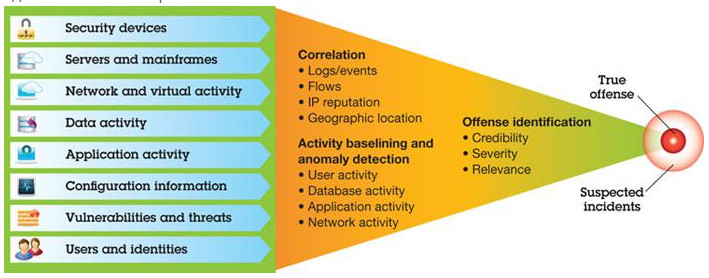
Будучи составной частью информационной безопасности, кибербезопасность подразумевает меры, направленные на защиту компьютеров, серверов, сетей и программного обеспечения. В рамках данного комплекса мероприятий обеспечивается шифрование, перенаправление, очистка и фильтрация информации. В действующем законе о кибербезопасности заложено множество коррупционных рисков и неработающих норм.
Например, кибербезопасностью в Украине занимаются шесть субъектов (Госспецсвязь, СБУ, киберполиция, НБУ, Минобороны и координационный совет при СНБО). Каждый из них действует, исходя из собственных интересов и преследуя собственные цели.
Проблема в том, что формально Госспецсвязи должна быть единственным хабом в этой вопросе, но на самом деле это — далеко не так.
Госспецсвязь – это устаревшая структура, пережиток 90-х годов, которая позиционирует себя главным госорганом в сфере кибербезопасности, но по факту таковым не является (ввиду низкой профессиональной квалификации его сотрудников, а также наличию множества коррупционных составляющих в ее деятельности).
Недавно Госпецсвязью был разработан и вынесен на общественное обсуждение новый законопроект «О безопасности информации и информационно-коммуникационных системах». В основу нового документа были положены законодательные нормы ЕС и НАТО (в частности, Директивы ЕС 2016/1148 от 6 июля 2016, регламента ЕС 2016/679 от 27 апреля 2016, директив НАТО AC / 35-D / 2004 и 2005 годов и других).
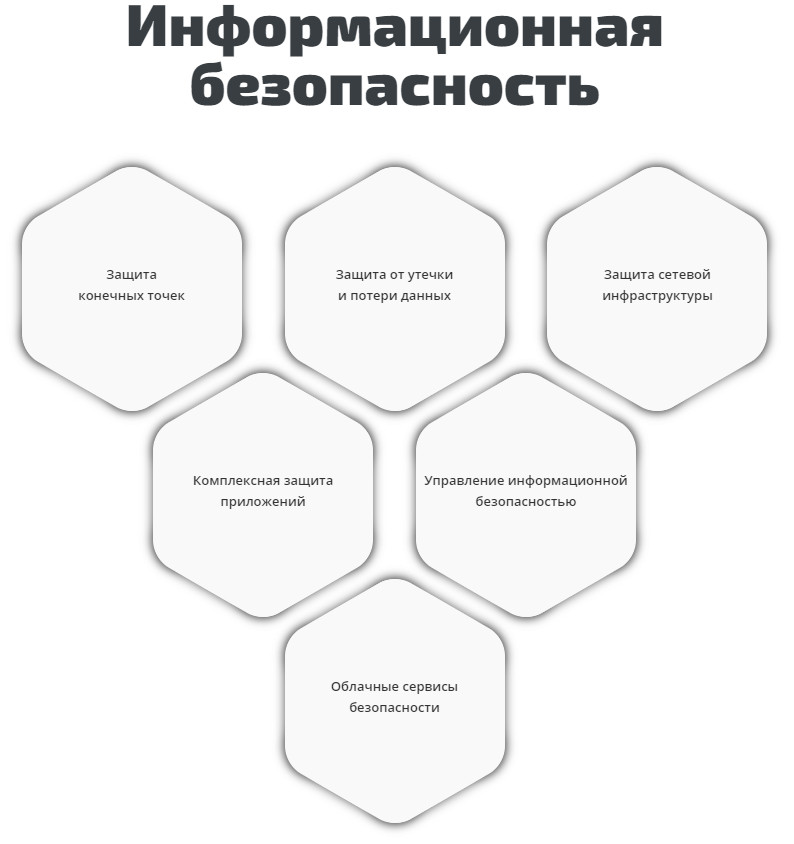
Также в проекте закона прописаны новейшие подходы к обеспечению безопасности информации, а именно:
- регулирование вопросов обеспечения безопасности информации;
- прохождение государственными и частными объектами, обрабатывающих гостайну и служебную информацию, обязательной аккредитации ИКС (информационно-коммуникационная система);
- отмена лицензирования «КСЗИ» в области криптографической и технической защиты информации, а также разработка реестра субъектов, осуществляющих деятельность в сфере защиты информации;
- введение реестра сертифицированных средств и технических решений защиты информации с целью предоставления к ним публичного доступа;
- обеспечение информационной безопасности для сохранения конфиденциальности (confidentiality), целостности (integrity), пригодности (availability — accessibility and useful) и целого ряда других свойств (аутентичности, подотчетности, безотказности и надежности);
- имплементация положений NIS-директивы ЕС;
- предоставление полномочий отраслевым регуляторам устанавливать требования к информационной безопасности (как к конфиденциальной, так и открытой);
- расширение круга обязанностей Госспецсвязи с правом предоставления силам НАТО информации с ограниченным доступом для дальнейшей обработки;
- регламентирование подходов к техническому регулированию средств защиты информации в зависимости от категории доступа к ней;
- возложение на администрацию Госспецсвязи функций государственного надзора за средствами криптографической защиты информации,
- внедрение электронной платформы в сфере информационной безопасности и электронного взаимодействия (оказание соответствующих электронных услуг).
Мы попросили прокомментировать законопроект директора компании Berezha Security Константина Корсуна. Ниже приводится его прямая речь:
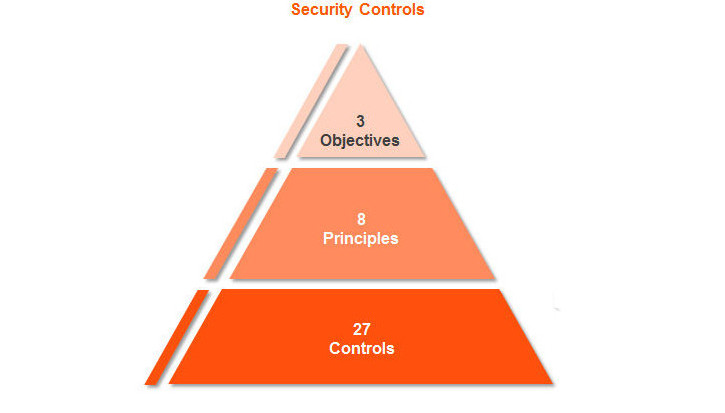
«Благодаря заимствованию из иностранных источников в законе иногда встречаются умные вещи. Например, в статье 4 прописаны цели и принципы информационной безопасности и ИКС. Но мы не будем заострять внимание на мелочах и перейдет к более интересным вещам.
Согласно документу, при Кабмине планируют создать киберцентр (на основе, как я понял, существующего CERT-UA) для международного обмена информацией о кибератаках, совершенные на объекты критической инфраструктуры. Но до сих пор нет ни перечня таких объектов, ни утвержденных критериев принадлежности к ним. Кроме киберцентра Правительство хочет создать еще один госорган — Министерство по кибербезопасности (ст. 5 п.3 ОБИС — специально уполномоченный орган по безопасности информации и информационно коммуникационных систем). То есть они хотят сформировать отдельное государственное ведомство со штатом в 300-500 человек, которому от Госспецсвязи перейдут все киберфункции. Но у меня по этому поводу возникает куча вопросов: этот орган будет при КМУ или будет проходить отдельной строкой в госбюджете? По каким принципам будет формироваться штат? Как будет назначаться руководитель (по конкурсу или как всегда)? Должна, конечно, быть какая-то точка отсчета. То есть должна быть создана авторитетная организация, которая бы консультировала всех игроков в сфере кибербезопасности по ключевым вопросам. Мы, со своей стороны, предлагали создать коллективно-совещательный орган (некий высший совет по кибербезопасности) без каких-либо властных полномочий. Он должен состоять из сугубо профессиональных сотрудников, которым давно доверяют. Они бы, со своей стороны, имели все полномочия для проведения разного рода консультаций (граждан, частных и государственных компаний и высших органов госвласти).
В законе также говорится об аккредитации ИКС, что, в свою очередь, позволит чиновникам законно проворачивать свои коррупционные схемы. Например, ст. 9 объясняет не столько, что такое аккредитация ИКС, сколько кто подписывает и выдает сертификат об аккредитации. На самом деле, в документе не уточняется, по каким именно критериям и какой госорган будет заниматься процедурой подтверждения соответствия продукта требованиям безопасности. При этом выдавать его будет, если закон примут, вышеупомянутый ОБИС и назначенные им «отраслевые органы по аккредитации». У меня сразу возникает вопрос: представляют себе авторы законопроекта хотя бы приблизительное количество ИКС, которые нужно аккредитовать? Это же миллионы систем! В этом случае разумнее было бы перевести аккредитацию на самих владельцев, чтобы они присылали в ОБИС и региональные органы сертификаты аккредитации с печатями и подписями их руководителей. В случае фальсификации сертификата руководителя необходимо привлечь к уголовной или административной ответственности за его подделку.
Также бесперспективной выглядит попытка авторов законопроекта определить все виды работ, касающиеся информационной безопасности (ст. 10-я). Этим, скорее, создаются предпосылки для тотального контроля госорганами бизнеса, а также вмешательства в предпринимательскую деятельность. Там же, в одном из положений, упоминается о рейтинге качества выполненных работ, который будет публиковаться в открытом доступе на специальной электронной платформе. Это написали люди, которые не имеют никакого представления о реалиях современного бизнеса. Которые не в курсе, что никто никаким рейтингам в Украине не верит и не будет верить еще лет сто (это чистая манипуляция и коррупция). Конечно, можно построить процесс формирования рейтингов на абсолютно публичных и основанных на прозрачных и всем понятным принципам. Однако сделать это в нынешних реалиях практически невозможно.
Кроме всего прочего, чиновники планируют создать электронную платформу информационной безопасности. Из текста понятно, что они задумали «построить» некий огромный портал, куда будет стекаться вся информация из различных госорганов (обмен информацией об инцидентах, электронная отчетность, публичная информация, реестры исполнителей, а также дискуссионные панели). Они хотят объединить все в одну платформу, на которой бы размещалась публичная информация и происходила внутренняя кооперация между различными субъектами. Но в данном случае лучше создать две отдельные платформы, одна из которых должна быть открытой для общества, а другая — закрытой и предназначенной для сугубо внутреннего пользования. Объединить различные платформы в одну — не совсем правильно. Во-первых, очень трудно с технической точки зрения реализовать ее так, чтобы она работала без каких-либо сбоев. Во-вторых, безопасность самой платформы сводится к нулю, поскольку ее будет очень сложно организовать. Причем чем больше платформа, тем больше на ней хостов, хост-страниц и интерактива. Она будет напоминать, скорее, решето, когда одну дырку залатал, а тем временем появилось еще несколько. Власти на создание платформы потратят огромные деньги, но она работать не будет, т.к. ее нереально обезопасить. Я, вообще, с трудом представляю себе, как такой монстр будет работать со всеми заявленными функциями. При том, что она станет главной целью для киберпреступников, враждебных и дружественных спецслужб, сетевых хулиганов и хакеров.
В заключительных и переходных положениях инициаторы проекта закона внесли некоторые изменения в ст. 363 УК. В частности, они увеличили срок за нарушение правил эксплуатации компьютеров или их систем с 3 до 10 лет лишения свободы. Очень большое и не очень адекватное усиление мер наказания, причем данная статья фактически не работает.
В целом, власти не рассматривают вопрос о кибербезопасности в комплексе, а берут и выдергивают отдельные вещи из наших предложений, которые мы ранее озвучили, и частично прописывают их в законах. Таким образом, они хотят всем управлять, всех контролировать и иметь в своих руках все рычаги влияния.
Они создают реестры компаний, предоставляющих услуги по кибербезопасности, которые заведомо не будет работать. С одной стороны, они, вроде бы, отменяют КСЗИ и вводят риско-ориентированную модель и т. д. Но с другой, — они создают новые бюрократические преграды в виде непонятных структур типа министерства кибербезопасности и реестр фирм, которые по своей сути являются коррупционными».